Uma das maiores preocupações hoje com relação a segurança de dados e informações que são transacionadas em redes públicas, como a Internet, é quando que os computadores quânticos estarão disponíveis ao ponto de serem uma ferramenta real para colocar em risco toda a base atual de algoritmos e ferramentas criptográficas? E ai, quem lidera um time de arquitetura ou de segurança tem sempre essa pergunta em mente: qual data usar no planejamento da migração para criptografia pós-quântica?
Minha posição é que essa pergunta vem antes da hora. O prazo não é um problema de troca de algoritmo, é de arquitetura: quem não sabe onde a criptografia mora no sistema vai descobrir isso no meio da migração. A primeira preocupação agora é na entrega, portanto, de um inventário e uma arquitetura que permita trocar o algoritmo sem reescrever o sistema. Só depois vem a pressa pelo prazo, qualquer que seja ele.
O prazo é de cada organização e já há gente com data marcada
O Google fixou 2029 como prazo para a própria migração, justificando com avanços em hardware quântico, correção de erros e estimativas de fatoração 1. O recado é que o prazo depende de cada organização e pode ser mais curto que o dos governos 1.
Do lado dos órgãos de padronização, o NIST publicou a versão final da IR 8547 em 27 de outubro de 2026. Ela orienta priorizar o FIPS 203, o padrão de estabelecimento de chaves, para dados sensíveis ou de longa vida, por causa do risco de coletar agora e decifrar depois 2.
Então a data importa. Mas ela só diz quando a migração precisa terminar, não quando precisa começar. Essa segunda resposta depende do tamanho do trabalho, e ninguém estima isso sem saber onde a criptografia está.
Antes de discutir a data, descubra quanto tempo a sua migração leva.
Dois riscos, duas ordens de prioridade
O Google separa dois riscos. A cifragem já está exposta a ataques de coletar agora e decifrar depois. A assinatura é ameaça futura, mas precisa migrar antes de existir um computador quântico relevante 1.
Isso quebra a ideia de uma ordem única de migração, porque a prioridade muda conforme o uso da criptografia 1. Um sistema que protege dados de longa vida pede uma ordem. Um que depende de assinaturas de longa duração pede outra.
A meu ver, isso gera duas listas de trabalho que andam em paralelo. Na primeira entra tudo o que cifra dados que ainda vão valer alguma coisa daqui a muitos anos: ali, cada dia de atraso é tráfego que alguém pode estar guardando. Na segunda entram as assinaturas, em que o risco ainda não chegou, mas a substituição é lenta e precisa estar pronta antes dele.
E aqui está o problema prático. Sem inventário, o time não consegue separar o que é urgente por exposição do que é urgente por prazo.
Onde a criptografia mora: certificados, protocolos, firmware e dispositivos
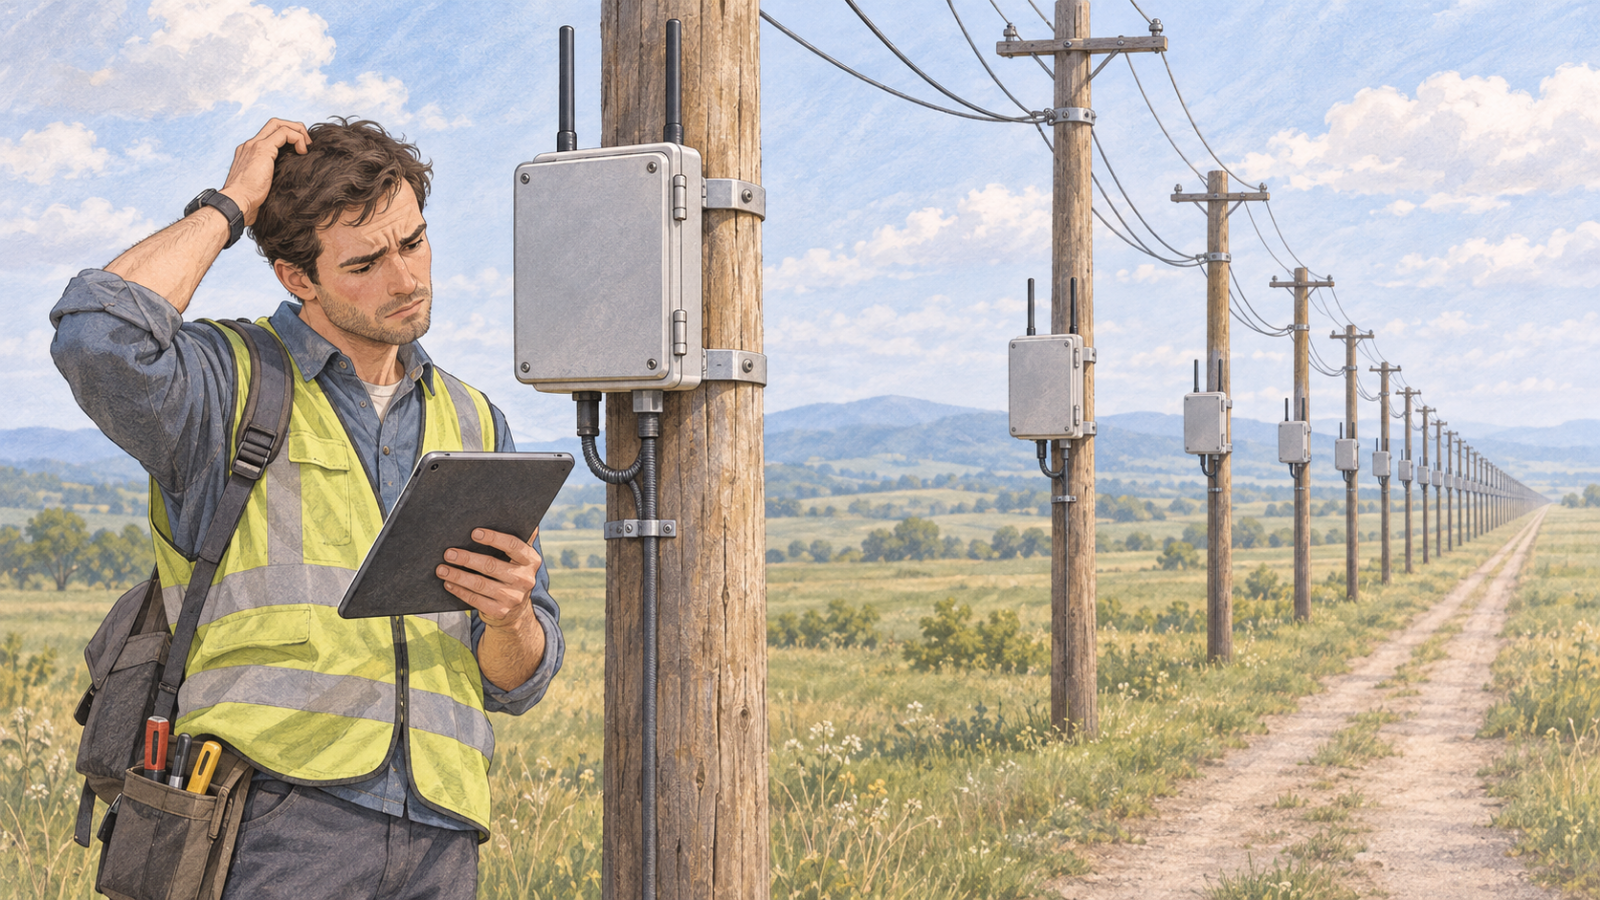
Vou usar um exemplo hipotético, só para ilustrar. Não é caso de cliente meu. Pense num único gateway de campo, preso a um poste e conectado à internet. Aberto o inventário, aparecem quatro lugares onde a criptografia mora: a assinatura que o boot confere ao ligar, a sessão cifrada com o servidor, o certificado que o gateway apresenta aos serviços e o módulo de comunicação que veio pronto de um fornecedor. Agora multiplique por um parque inteiro de caixas iguais, espalhadas pela região. É nesse cenário que as perguntas abaixo aparecem todas juntas.
Primeira: onde está a criptografia? No gateway, ela está nos quatro lugares ao mesmo tempo, e cada um tem dono e ritmo de troca diferentes. As chaves de assinatura são usadas em muitos lugares e duram mais que as chaves de cifragem, que costumam ser efêmeras 3. O difícil não é o algoritmo novo, é achar e substituir cada uso da chave antiga.
Segunda: o que está exposto hoje e o que depende de prazo? Um guia técnico para firmware BLE separa o boot seguro, movido por prazo, da troca de chaves de sessão, já exposta a coletar agora e decifrar depois 4. No nosso gateway, são duas urgências dentro da mesma caixa: a assinatura do boot e a sessão cifrada com o servidor.
O perfil do equipamento também pesa. A CISA indica que dispositivos de tecnologia operacional (OT) na borda da rede, sobretudo os que falam com a internet, são candidatos prioritários à mitigação pós-quântica 5. Ela também aponta a longa vida útil do hardware e sua ampla distribuição geográfica como fonte concentrada de vulnerabilidade 6. Se a atualização remota não foi prevista no projeto, cada troca de algoritmo vira uma visita técnica, poste a poste.
Terceira: o que cada fornecedor entrega, e a que custo? No gateway, o módulo de comunicação é de terceiros, e a criptografia dele não aparece no nosso código. CISA, NSA e NIST orientam que o plano registre, para cada fornecedor de produtos comerciais, quando e como ele entregará atualizações com criptografia pós-quântica e a que custo 7. Ou seja, a criptografia embarcada em produto de terceiros entra no inventário. Se ficar de fora, o buraco só aparece quando o fornecedor disser que não tem previsão.
Juntando as três perguntas, cada linha do inventário, no meu entender, precisa dizer pelo menos: onde a criptografia está, que algoritmo usa, se cifra ou assina, por quanto tempo o dado ou o dispositivo precisa continuar protegido, quem é o dono e como ela é atualizada. Sem a última coluna, o inventário é só um diagnóstico. Com ela, vira plano.
O contraponto: em TLS, a troca de algoritmo já é rotina
Existe um fato que joga contra a minha tese, e vale reconhecê-lo. Mais de 60% do tráfego TLS humano na Cloudflare já usa ML-KEM híbrido 8. Nesse caso, a migração é mais implantação do que arquitetura 8.
Mas isso vale para um caso de uso específico, a troca de chaves em TLS. Não se estende automaticamente a certificados, firmware e dispositivos de longa vida. Minha leitura, e aqui é opinião, não dado, é que o TLS andou rápido porque a troca acontece num ponto concentrado do sistema, e não espalhada pelo código e pelo campo. É o oposto do parque de gateways do exemplo.
Um estudo de medição de 2026 vai na mesma direção. Segundo ele, as principais barreiras são operacionais, econômicas e de compatibilidade em larga escala, e não a falta de padrões 9. O algoritmo existe. O que trava é o resto.
Minha posição, então: onde a criptografia está bem isolada, a troca é simples. A dificuldade está nos lugares onde ela não está.
Arquitetura que permite trocar algoritmo sem reescrever o sistema
A CISA recomenda escolher fornecedores que suportem agilidade criptográfica, para que a vida útil do produto não seja limitada pela criptografia que ele usa 10. É o argumento de arquitetura da tese, vindo de uma fonte oficial.
Na prática, eu traduzo isso em quatro decisões de projeto:
- Interfaces claras: a criptografia fica atrás de uma interface, não espalhada pelo código. O custo é uma camada a mais; o ganho é trocar num lugar só.
- Algoritmo configurável: a escolha é configuração, não constante fixa no código. Controle quem pode mudá-la, para a flexibilidade não abrir espaço a um algoritmo fraco.
- Firmware atualizável em campo: o dispositivo troca o algoritmo sem trocar o hardware. Repare que a própria atualização depende de uma assinatura, o tipo de chave mais difícil de substituir 3.
- Inventário vivo: a lista de onde a criptografia está faz parte do sistema, não é planilha de projeto pontual.
O modo híbrido preserva compatibilidade durante a transição. A HP, por exemplo, implementou boot seguro com assinaturas híbridas RSA e LMS em PCs e impressoras 11. A vantagem, como eu vejo, é não depender de que todo o parque mude no mesmo dia.
Sabemos que não existe uma solução única e simples. Um gateway de campo e um serviço web em nuvem pedem decisões diferentes: no serviço, a troca pode estar a um deploy de distância; no gateway, depende do que foi previsto no projeto.
Como conclusão
O prazo pode ser 2029 ou outro, mas quem define o ritmo da migração é a arquitetura, não o algoritmo.
Comece pelo inventário: certificados, protocolos, firmware, dispositivos de longa vida e criptografia embarcada em produtos de terceiros. Pergunte a cada fornecedor quando e a que custo ele entrega atualização. Exija agilidade criptográfica nas próximas compras. E troque ideias com outros engenheiros e times de segurança antes de fixar a data.